






مقابلة عمل وهمية: كيف اخترق القراصنة منصة باينانس
كُشفت تفاصيل جديدة حول الهجوم الإلكتروني الكبير الذي استهدف منصة باينانس، وتشير المعلومات التي أعلنتها الشركة إلى أن المهاجمين استخدموا عملية توظيف وهمية لاختراق أنظمتها الداخلية. ووفقاً لمسؤولي باينانس، استهدف القراصنة أحد مهندسي البرمجيات من خلال مقابلة عمل مزيفة، وتمكنوا عبر هذا الأسلوب من اختراق جهاز الكمبيوتر الخاص بالموظف.
وتُقدّر الخسائر المعلنة المرتبطة بالحادث بنحو 6.3 مليار دولار. وإذا تأكد هذا الرقم في التحقيق النهائي، فقد يصبح الهجوم واحداً من أكبر عمليات سرقة العملات الرقمية في التاريخ.
كيف استخدم القراصنة مقابلة عمل وهمية؟
بحسب جيمي سو، مسؤول أمن المعلومات في باينانس، تواصل أحد المهاجمين مع مهندس برمجيات في سبتمبر عبر منصة توظيف معروفة، مقدماً نفسه على أنه مدير مشروع.
وأنشأ المهاجمون هويات مزيفة ونظموا عدة مراحل للمقابلات، شملت مكالمات فيديو، بهدف كسب ثقة الموظف. وبعد ذلك، طُلب منه تنزيل مهمة برمجية وتشغيلها على جهاز العمل باعتبارها جزءاً من عملية التوظيف.
وقالت باينانس إن الملف كان يحتوي على برمجية خبيثة تمكنت من تجاوز أدوات الحماية الموجودة على جهاز الموظف، ما أتاح للمهاجمين الوصول الأولي إلى بيئة الشركة الداخلية.
دور الأدوات الداخلية والذكاء الاصطناعي
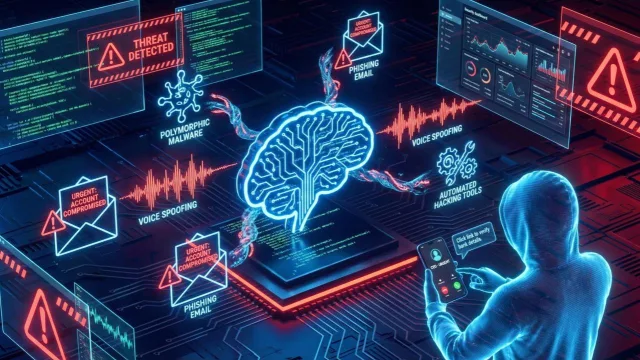
تشير التفاصيل التي عرضتها باينانس إلى أن المهاجمين استخدموا، بعد الاختراق الأولي، أجهزة موظفين مخترقة وأداة داخلية للذكاء الاصطناعي لمواصلة تنفيذ الهجوم.
وبحسب رواية المنصة، ساعدت هذه الإمكانية المهاجمين في الوصول إلى البنية التحتية المرتبطة بالمحافظ الساخنة لباينانس، وهي المحافظ المتصلة بالإنترنت لتسهيل تنفيذ المعاملات.
لكن لا ينبغي اعتبار الذكاء الاصطناعي السبب الوحيد للاختراق. فقد كانت نقطة الدخول المعلنة هي الهندسة الاجتماعية واختراق جهاز أحد الموظفين، بينما ظهرت الأدوات الداخلية كجزء من سلسلة الهجوم الأوسع.
كيف نُقلت مليارات الدولارات؟
وفقاً لما أعلنته الشركة، استخدم المهاجمون بيانات اعتماد مسروقة ونصوصاً برمجية خبيثة لتنفيذ معاملات غير مصرح بها بعد الوصول إلى الأنظمة المرتبطة بالمحافظ.
وتمت غالبية التحويلات خلال فترة زمنية قصيرة نسبياً. وقالت باينانس إن المهاجمين استغلوا آليات الموافقة على المعاملات لنقل الأموال خارج إجراءات السحب المعتادة في المنصة.
وتوضح هذه الحادثة أن تقنيات مثل الحوسبة متعددة الأطراف، رغم أهميتها في حماية مفاتيح المحافظ، لا تكفي وحدها لمنع جميع أنواع الهجمات. فالأمن يعتمد على تكامل الضوابط التقنية والإدارية والبشرية.
رد باينانس والإجراءات الأمنية الجديدة
أكدت باينانس أنها ستغطي خسائر المستخدمين من أموال الشركة وصندوق حماية المستخدمين (SAFU). وقال الرئيس التنفيذي المشارك ريتشارد تنغ إن نحو 95% من الرموز المتأثرة بالحادث قد تمت إعادة توفيرها، فيما تتواصل الجهود لمعالجة الأصول المتبقية.
كما أعلنت المنصة عن خطط لتعزيز أنظمة اكتشاف التهديدات المدعومة بالذكاء الاصطناعي والتعاون مع شركات متخصصة في الأمن السيبراني. وتشمل الإجراءات أيضاً مراجعة أمنية مستقلة وإعداد تقرير تفصيلي حول الحادث.
ماذا يعني الهجوم لمستخدمي العملات الرقمية؟
تؤكد هذه الحادثة أن أمن الأصول الرقمية لا يقتصر على تقنيات المحافظ والتشفير. فالموظفون وإجراءات التوظيف وأدوات تطوير البرمجيات وصلاحيات الوصول الداخلية قد تتحول جميعها إلى نقاط ضعف أمنية.
وبالنسبة للمستخدمين، تتمثل الرسالة الأهم في ضرورة الحذر من طلبات التوظيف والملفات البرمجية وروابط المقابلات والبرامج التي يرسلها أشخاص غير معروفين، حتى عندما يبدو أنهم يمثلون شركة معروفة أو منصة توظيف موثوقة.
وتُظهر قضية باينانس كيف يمكن لاختراق جهاز واحد أو خطأ بشري أن يؤدي إلى عواقب تتجاوز حساب الموظف بكثير. ومن المتوقع أن يوضح التقرير الفني النهائي للشركة مكامن الخلل الأمنية والتغييرات المطلوبة لمنع تكرار حوادث مماثلة.

عرض تفاصيل المنشور