








مصاحبه شغلی جعلی؛ دروازه ورود هکرها به بایننس
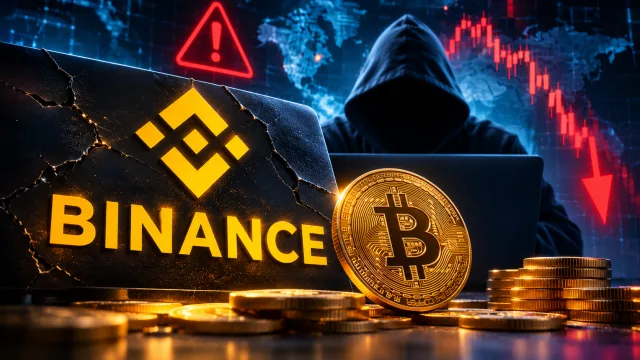
جزئیات تازهای از حمله سایبری گسترده به صرافی بایننس منتشر شده که نشان میدهد مهاجمان برای نفوذ به زیرساختهای این شرکت از یک روش فریبکارانه در فرآیند استخدام استفاده کردهاند. طبق توضیحات ارائهشده از سوی مدیران بایننس، هکرها با اجرای یک سناریوی مصاحبه شغلی جعلی، یکی از مهندسان شرکت را هدف قرار دادند و از این طریق به رایانه کاری او دسترسی پیدا کردند.
ارزش خسارت گزارششده این حمله حدود ۶.۳ میلیارد دلار برآورد شده است؛ رقمی که در صورت تأیید نهایی، این حادثه را به یکی از بزرگترین سرقتهای تاریخ صنعت رمزارز تبدیل میکند.
هکرها چگونه از مصاحبه شغلی جعلی استفاده کردند؟
بر اساس توضیحات جیمی سو، مدیر ارشد امنیت اطلاعات بایننس، یکی از مهندسان نرمافزار این شرکت در ماه سپتامبر از طریق یک پلتفرم کاریابی معتبر با فردی مواجه شد که خود را مدیر یک پروژه معرفی میکرد.
مهاجمان با استفاده از هویتهای جعلی، چند مرحله مصاحبه و ارتباط ویدیویی ترتیب دادند تا اعتماد قربانی را جلب کنند. در ادامه، از مهندس خواسته شد یک پروژه برنامهنویسی را بهعنوان بخشی از فرآیند استخدام دریافت و روی رایانه کاری خود اجرا کند.
این فایل حاوی بدافزاری بود که به گفته بایننس، توانست از شناسایی توسط ابزارهای امنیتی رایانه عبور کند. به این ترتیب، مهاجمان مسیر اولیهای برای دسترسی به سیستمهای داخلی شرکت به دست آوردند.
نقش ابزارهای داخلی و هوش مصنوعی در حمله
گزارشهای منتشرشده از توضیحات بایننس حاکی از آن است که مهاجمان پس از نفوذ اولیه، از دسترسی به دستگاههای کارکنان و یک ابزار هوش مصنوعی داخلی برای پیشبرد عملیات استفاده کردند.
طبق روایت شرکت، این دسترسیها در نهایت به زیرساخت مرتبط با کیف پولهای گرم بایننس رسید؛ کیف پولهایی که برای انجام سریع تراکنشها به اینترنت متصل هستند.
با این حال، نباید نقش هوش مصنوعی را بهعنوان علت اصلی حمله در نظر گرفت. نقطه شروع گزارششده، فریب یک کارمند و آلودهکردن دستگاه او بود. ابزارهای داخلی نیز بخشی از زنجیره نفوذ معرفی شدهاند، نه اینکه بهتنهایی عامل سرقت بوده باشند.
چگونه میلیاردها دلار از داراییها منتقل شد؟
بر اساس توضیحات منتشرشده، مهاجمان پس از دسترسی به زیرساختهای مرتبط با کیف پول، از اعتبارنامههای سرقتشده و اجرای اسکریپتهای مخرب برای انجام تراکنشهای غیرمجاز استفاده کردند.
بخش عمده انتقال داراییها در بازه زمانی کوتاهی انجام شد. بایننس اعلام کرده است که مهاجمان توانستهاند از سازوکارهای مرتبط با تأیید تراکنشها سوءاستفاده کنند و انتقالهایی خارج از روند معمول برداشت انجام دهند.
این حادثه نشان میدهد که حتی استفاده از فناوریهایی مانند محاسبات چندطرفه برای مدیریت کلیدها نیز بهتنهایی برای جلوگیری از تمام انواع حملات کافی نیست؛ زیرا امنیت کیف پول به مجموعهای از کنترلهای فنی، مدیریتی و انسانی وابسته است.
واکنش بایننس و اقدامات امنیتی جدید
بایننس اعلام کرده است که برای جبران خسارت کاربران از منابع مالی شرکت و صندوق SAFU استفاده میکند. ریچارد تنگ، مدیرعامل مشترک این صرافی، نیز گفته است حدود ۹۵ درصد از توکنهای تحت تأثیر حادثه جایگزین شدهاند و روند تأمین باقیمانده داراییها ادامه دارد.
این شرکت همچنین از برنامههایی برای تقویت سامانههای شناسایی تهدید مبتنی بر هوش مصنوعی و همکاری با شرکتهای فعال در حوزه امنیت سایبری خبر داده است. بررسی مستقل امنیتی و انتشار گزارش نهایی حادثه نیز از اقدامات اعلامشده بایننس است.
این حمله چه درسی برای کاربران و صنعت رمزارز دارد؟
این حادثه یادآوری میکند که امنیت داراییهای دیجیتال فقط به فناوری کیف پول و رمزنگاری محدود نیست. کارکنان شرکتها، فرآیندهای استخدام، ابزارهای توسعه نرمافزار و دسترسیهای داخلی نیز میتوانند به نقاط آسیبپذیر تبدیل شوند.
برای کاربران عادی نیز پیام مهمی وجود دارد: درخواستهای استخدام، فایلهای کدنویسی، لینکهای مصاحبه و نرمافزارهایی که از سوی افراد ناشناس ارسال میشوند، باید با دقت بررسی شوند؛ حتی اگر فرستنده ظاهراً از طرف یک شرکت معتبر یا پلتفرم کاریابی شناختهشده باشد.
پرونده بایننس بار دیگر نشان داده است که در بازار رمزارزها، یک خطای انسانی یا یک دسترسی آلوده میتواند پیامدهایی بسیار فراتر از یک حساب کاربری داشته باشد. اکنون انتشار گزارش فنی نهایی میتواند مشخص کند کدام لایههای امنیتی شکست خوردهاند و چه تغییراتی برای جلوگیری از تکرار چنین حملاتی ضروری است.
مشاهده جزئیات پست